Kurz gesagt. Eine Compliance Due Diligence prüft vor dem Unternehmenskauf, ob das Zielunternehmen gegen bußgeld- oder strafbewehrte Vorschriften verstößt, etwa im Kartellrecht, bei Korruption, Sanktionen, Datenschutz oder in der Sozialversicherung. Beim Share Deal bleibt ein Bußgeld bei der Zielgesellschaft, der Käufer trägt es wirtschaftlich über den Unternehmenswert. Im inhabergeführten Mittelstand liegen die Risiken an anderen Stellen als im Konzern, deshalb muss die Prüfung dort anders ansetzen.
Die meisten Leitfäden zur Compliance Due Diligence wurden für Konzerntransaktionen geschrieben. Sie denken an Auslandsvertrieb, FCPA und UK Bribery Act. Wer ein inhabergeführtes Unternehmen mit 80 oder 800 Mitarbeitern kauft, findet die Risiken meist woanders, in Barkassen, Verbandstreffen, Beraterverträgen und Familienangehörigen auf der Gehaltsliste. Dieser Beitrag zeigt, wie wir eine Compliance Due Diligence im Mittelstand aufsetzen, wie viel Prüfung angemessen ist und wie aus einem Befund eine Vertragsklausel wird.
Was ist eine Compliance Due Diligence?
Eine Compliance Due Diligence ist der Teil der Legal Due Diligence, der prüft, ob ein Zielunternehmen sein laufendes Geschäft rechtmäßig betreibt und ob es Verstöße verhindern, erkennen und abstellen kann. Sie fragt nicht, was in den Verträgen steht, sondern wie das Unternehmen tatsächlich arbeitet.
Ihr Ergebnis hat drei Ebenen. Erstens werden Verstöße und Risiken identifiziert. Zweitens werden sie nach Wahrscheinlichkeit und möglicher Schadenshöhe bewertet. Drittens werden sie in Kaufpreis, Garantien, Freistellungen oder Closing-Bedingungen übersetzt.
Warum die Compliance Due Diligence 2026 an Gewicht gewinnt
Die Compliance Due Diligence gewinnt an Gewicht, weil Compliance-Maßnahmen künftig ausdrücklich die Bußgeldhöhe mindern sollen und der Rückgriff auf Geschäftsführer bei Kartellbußen wegzufallen droht.
Compliance wird Zumessungskriterium. Der Regierungsentwurf zur Umsetzung der EU-Umweltstrafrechtsrichtlinie (BT-Drs. 21/6133) sieht vor, die Höchstbeträge der Verbandsgeldbuße nach § 30 OWiG von 10 auf 40 Mio. EUR bei Vorsatz und von 5 auf 20 Mio. EUR bei Fahrlässigkeit anzuheben. Zugleich soll gesetzlich festgeschrieben werden, dass Compliance-Vorkehrungen vor und nach der Tat bei der Bemessung zu berücksichtigen sind, was der BGH bereits 2017 anerkannt hat (1 StR 265/16). Das Gesetz ist noch nicht verkündet (Stand Oktober 2026). Die höheren Beträge würden für Taten gelten, die nach Inkrafttreten beendet werden (§ 4 Abs. 2 OWiG). Ein Verstoß, der über das Closing hinaus andauert, kann also bereits erfasst sein. Die Richtung ist aber klar. Wer nach dem Closing Befunde aufarbeitet und das dokumentiert, verbessert die Ausgangslage der Zielgesellschaft. Die Due Diligence sollte Befunde deshalb nicht nur aufdecken, sondern so festhalten, dass sich ihre spätere Aufarbeitung belegen lässt.
Der Rückgriff auf Geschäftsführer könnte enger werden. Im Verfahren C-347/25 (Zapp) hat Generalanwalt Szpunar beim EuGH am 1. Oktober 2026 die Auffassung vertreten, dass ein Unternehmen eine gegen es verhängte Kartellbuße nicht von seinem Geschäftsführer zurückfordern kann. Das Urteil wird für 2027 erwartet. Folgt der EuGH dem, fällt für Käufer bei Kartellbußen ein möglicher Rückgriffsweg weg, und die vertragliche Absicherung gegenüber dem Verkäufer wird noch wichtiger.
Wo die Risiken im Mittelstand wirklich liegen
Im inhabergeführten Mittelstand liegen Compliance-Risiken vor allem in Barkassen, Provisionen, Verbandskontakten und bei Familienangehörigen auf der Gehaltsliste. Sie entstehen selten aus böser Absicht. Häufiger sind es eingespielte Gewohnheiten, die niemand hinterfragt hat. Die folgenden Red Flags begegnen uns in mittelständischen Transaktionen besonders häufig.
| Red Flag | Warum sie relevant ist |
| Privater Aufwand über die Gesellschaft | Steuerliche Risiken (verdeckte Gewinnausschüttung, im Ernstfall § 370 AO) |
| Familienangehörige oder Freelancer mit unklarer Rolle | Scheinselbständigkeit, Nachforderung von Sozialversicherungsbeiträgen, bei Vorsatz Verjährung erst nach 30 Jahren (§ 25 SGB IV) |
| Zuwendungen an Einkäufer von Kunden | Bestechung im geschäftlichen Verkehr (§ 299 StGB), Eintrag ins Wettbewerbsregister |
| Barzahlungen und Bargeldkassen | Geldwäscherisiken, fehlende Nachvollziehbarkeit von Zahlungen |
| Preisgespräche mit regionalen Wettbewerbern, etwa im Verband | Kartellverstoß (§ 1 GWB), Bußgeld bis 10 % des Konzernumsatzes |
| Veraltete Angaben im Transparenzregister | Bußgeld nach dem Geldwäschegesetz, Probleme bei der Bankfinanzierung des Deals |
| Keine interne Meldestelle ab 50 Beschäftigten | Bußgeld bis 20.000 EUR (§ 40 HinSchG), unbearbeitete Hinweise als Haftungsquelle |
| Hoher Umsatzanteil mit öffentlichen Auftraggebern | Ausschluss von Vergabeverfahren (§§ 123, 124 GWB), den Auftraggeber über das Wettbewerbsregister erkennen |
Eine Red Flag ist kein Beweis für einen Verstoß. Sie zeigt, wo die Prüfung tiefer gehen muss.
Welche Rechtsgebiete eine Compliance Due Diligence abdeckt
Eine Compliance Due Diligence deckt typischerweise Kartellrecht, Korruption, Sanktionen, Geldwäsche, Datenschutz, Sozialversicherung und Hinweisgeberschutz ab. Die Gewichtung hängt von Branche, Vertriebsmodell, Auslandsgeschäft und Kundenstruktur ab.
| Bereich | Typische Risiken | Mögliche Folgen |
| Kartellrecht | Preis-, Gebiets- oder Kundenabsprachen, Informationsaustausch | Bußgeld bis 10 % des weltweiten Konzernumsatzes (§ 81c GWB), Schadensersatzklagen |
| Korruption | Provisionen an Vermittler, Zuwendungen an Amtsträger oder Einkäufer | Strafbarkeit (§§ 299, 331 ff. StGB), Verbandsgeldbuße (§ 30 OWiG), Wettbewerbsregister |
| Sanktionen und Exportkontrolle | Geschäfte mit gelisteten Personen oder Ländern, Dual-Use-Güter | Straftaten und Ordnungswidrigkeiten nach dem AWG, Einziehung von Erlösen |
| Geldwäsche und Transparenzregister | Fehlende oder falsche Angaben zu wirtschaftlich Berechtigten | Bußgelder, Schwierigkeiten mit finanzierenden Banken |
| Datenschutz | Fehlende Rechtsgrundlagen, Datentransfers in Drittstaaten | Bußgeld bis 20 Mio. EUR oder 4 % des weltweiten Jahresumsatzes, für andere Pflichtverstöße bis 10 Mio. EUR oder 2 % (Art. 83 DSGVO) |
| Arbeit und Sozialversicherung | Scheinselbständigkeit, Mindestlohn, Arbeitszeit | Beitragsnachforderungen, Strafbarkeit nach § 266a StGB |
| Hinweisgeberschutz | Keine interne Meldestelle | Bußgeld, unaufgeklärte Hinweise |
Steuerliche Risiken prüfen wir in enger Abstimmung mit der Tax Due Diligence, da sich beide Bereiche oft überschneiden.
Wie viel Prüfung ist angemessen?
Die richtige Prüftiefe ergibt sich aus dem Risikoprofil des Zielunternehmens, nicht aus der Größe des Deals. Wir arbeiten mit drei Stufen.
| Stufe | Wann sie passt | Was geprüft wird |
| 1 · Red-Flag-Review | Inlandsgeschäft, private Kunden, keine Hinweise auf Verstöße | Fragebogen, Management-Interview, Abfragen in Registern, Durchsicht von Richtlinien |
| 2 · Fokussierte Prüfung | Einzelne Risikofelder, etwa öffentliche Auftraggeber, Export oder Vermittlervertrieb | Zusätzlich Verträge und Zahlungen im Risikofeld, Stichproben bei Provisionen und Beraterhonoraren |
| 3 · Vertiefte Compliance Due Diligence | Geschäft in Hochrisikoländern, regulierte Branchen, konkrete Hinweise auf Verstöße | Zusätzlich forensische Auswertung von Zahlungsströmen und Kommunikation, gegebenenfalls mit Forensikern |
Eine Stufe kann während der Prüfung wechseln. Ergibt das Red-Flag-Review einen Befund, gehen wir in diesem Feld eine Stufe tiefer.
Zehn Fragen an den Inhaber
Wo ein formales Compliance-Management-System fehlt, ersetzt das Gespräch mit dem Inhaber oft den Datenraum. Diese Fragen stellen wir in nahezu jedem Management-Interview.
- Wie gewinnen Sie neue Kunden, und wer erhält dafür eine Provision?
- Mit welchen Wettbewerbern sprechen Sie regelmäßig, und worüber?
- Welche Zahlungen werden bar abgewickelt?
- Welche Personen arbeiten für Sie, ohne angestellt zu sein?
- Welche Ihrer Familienangehörigen sind im Unternehmen tätig oder beziehen Leistungen?
- In welche Länder liefern Sie direkt oder über Händler?
- Gab es in den letzten fünf Jahren Durchsuchungen, Auskunftsersuchen oder Betriebsprüfungen mit Feststellungen?
- Hat jemals ein Mitarbeiter auf Unregelmäßigkeiten hingewiesen, und was ist daraufhin passiert?
- Welche Geschenke und Einladungen erhalten und gewähren Ihre Vertriebsmitarbeiter?
- Was würde Ihr Steuerberater als größtes Risiko des Unternehmens bezeichnen?
Die Antworten sind selten vollständig. Sie zeigen aber, wo der Inhaber selbst Risiken sieht und wo die Prüfung ansetzen sollte.
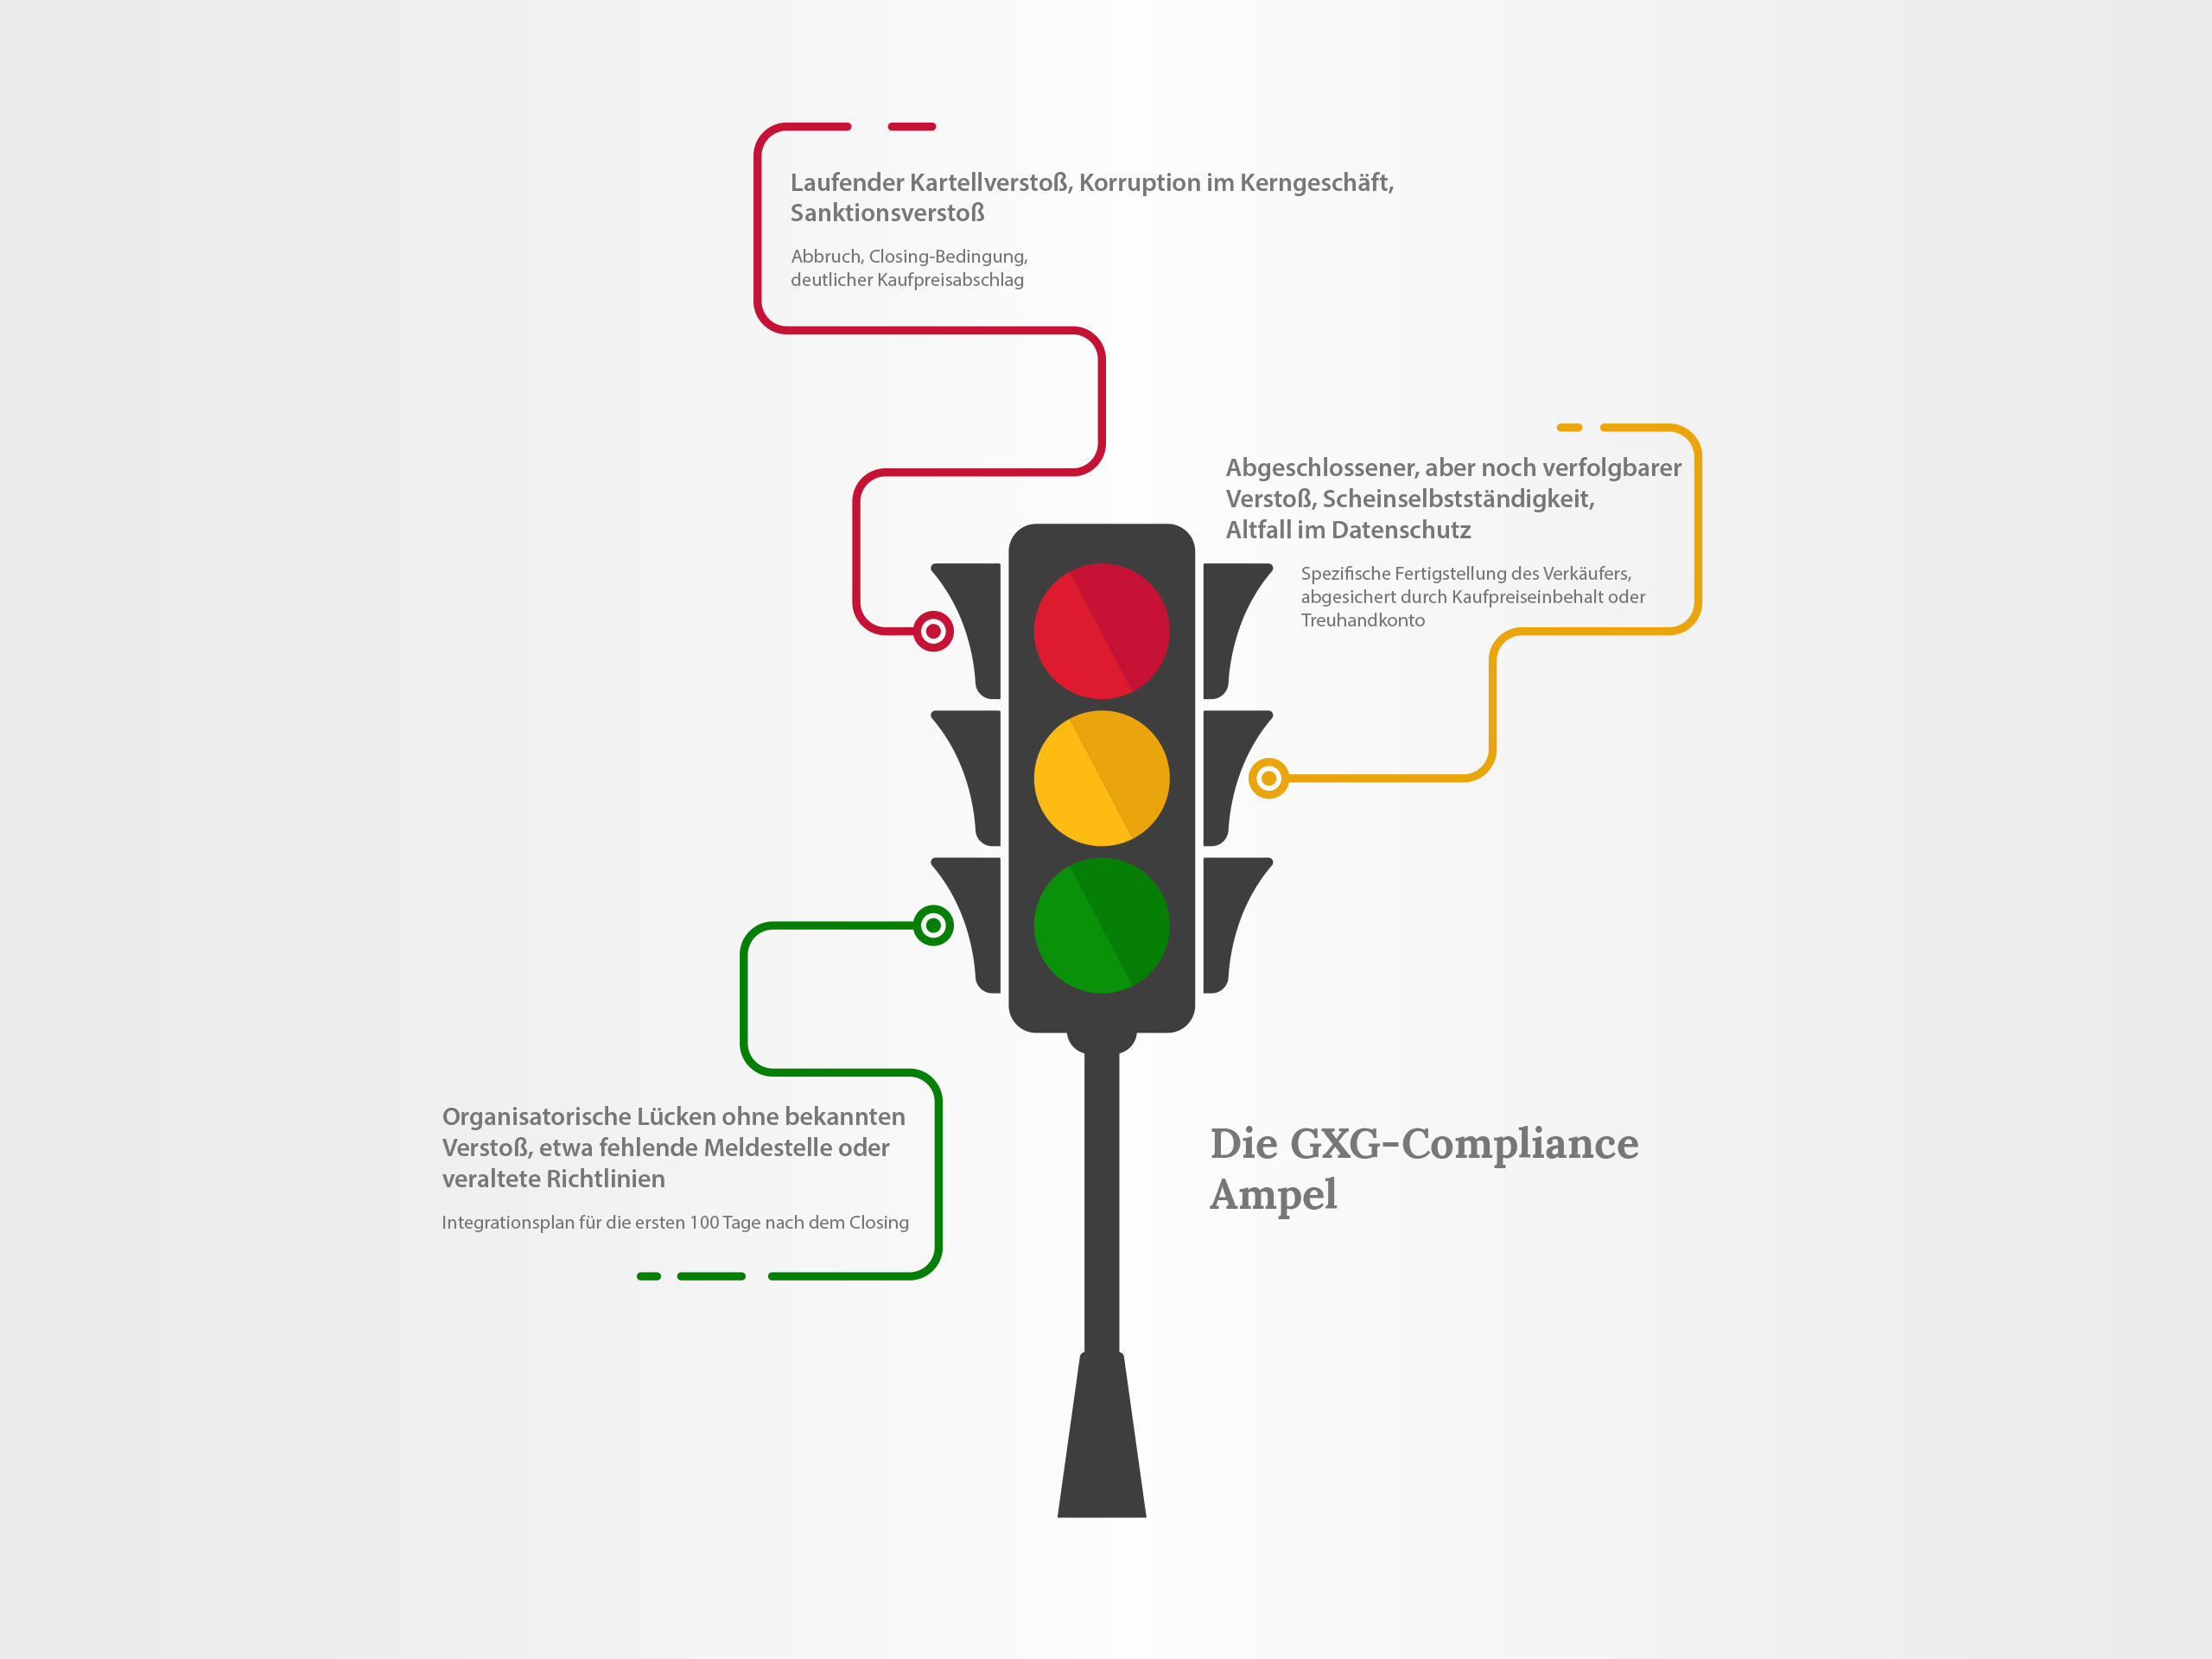
Die GxG-Compliance-Ampel – vom Befund zur Vertragsklausel
Jeder Befund aus der Compliance Due Diligence braucht eine vertragliche Antwort. Wir ordnen Befunde deshalb nach einer einfachen Ampel ein.
| Einstufung | Typischer Befund | Vertragliche Antwort |
| Rot | Laufender Kartellverstoß, Korruption im Kerngeschäft, Sanktionsverstoß | Abbruch, Closing-Bedingung (Abstellung vor Vollzug) oder deutlicher Kaufpreisabschlag |
| Gelb | Abgeschlossener, aber noch verfolgbarer Verstoß, Scheinselbständigkeit, Altfall im Datenschutz | Spezifische Freistellung des Verkäufers, abgesichert durch Kaufpreiseinbehalt oder Treuhandkonto |
| Grün | Organisatorische Lücken ohne bekannten Verstoß, etwa fehlende Meldestelle oder veraltete Richtlinien | Integrationsplan für die ersten 100 Tage nach dem Closing |
Wichtig ist dabei, dass eine W&I-Versicherung bekannte Risiken regelmäßig nicht abdeckt. Alles, was rot oder gelb eingestuft wird, muss deshalb gesondert abgesichert werden. Wie das im Kaufvertrag gelingt, zeigen wir im Beitrag „Compliance-Garantien und Freistellungen im Unternehmenskaufvertrag richtig gestalten“.
Sonderfall Kauf aus der Krise
Beim Erwerb aus der Insolvenz verschiebt sich die Compliance Due Diligence. Beim Asset Deal mit dem Insolvenzverwalter greifen wichtige Haftungstatbestände des Erwerbers nicht, etwa die Haftung für Betriebssteuern (§ 75 Abs. 2 AO) und bei Fortführung der Firma (§ 25 HGB). Die kartellrechtliche Haftung des wirtschaftlichen Nachfolgers (§ 81a Abs. 3 GWB) ist dagegen im Einzelfall zu prüfen. Zugleich gibt der Insolvenzverwalter kaum Garantien, und für die Prüfung bleibt wenig Zeit. Umso wichtiger ist eine schnelle, auf die größten Risiken fokussierte Prüfung. Bei einer Sanierung über das StaRUG bleibt der Rechtsträger dagegen bestehen und mit ihm die Altverstöße.
Was bei der Prüfung selbst zu beachten ist
Auch die Due Diligence selbst hat Grenzen, im Kartellrecht, im Datenschutz und bei der Kenntnis des Käufers. Sind Käufer und Zielunternehmen Wettbewerber, sollten aktuelle Preise oder Kundenkonditionen vor dem Closing nur über ein Clean Team ausgewertet werden, meist aus externen Beratern und nicht operativ tätigen Mitarbeitern. Personenbezogene Daten im Datenraum sollten auf das Erforderliche beschränkt oder pseudonymisiert werden. Außerdem kann Wissen, das der Käufer in der Due Diligence erlangt, später seine Ansprüche schwächen (§ 442 BGB), wenn der Kaufvertrag das nicht ausdrücklich regelt.
Häufige Fragen zur Compliance Due Diligence
Was ist eine Compliance Due Diligence?
Eine Compliance Due Diligence ist die Prüfung eines Zielunternehmens vor dem Kauf daraufhin, ob es gegen bußgeld- oder strafbewehrte Vorschriften verstößt und ob es angemessene Strukturen zur Vermeidung von Verstößen hat. Sie ist Teil der Legal Due Diligence.
Wie lange dauert eine Compliance Due Diligence?
Nach unserer Erfahrung ist ein Red-Flag-Review meist in zwei bis drei Wochen parallel zur übrigen Due Diligence abgeschlossen. Eine vertiefte Prüfung mit forensischer Auswertung kann deutlich länger dauern.
Ist eine Compliance Due Diligence auch beim Asset Deal nötig?
Ja, mit anderem Schwerpunkt. Altverbindlichkeiten bleiben grundsätzlich beim Verkäufer, es gibt aber Ausnahmen, etwa bei Firmenfortführung (§ 25 HGB), für Betriebssteuern (§ 75 AO), beim Übergang von Arbeitsverhältnissen (§ 613a BGB) und im Kartellrecht. Zudem übernimmt der Käufer Geschäftspraktiken, die er künftig selbst verantwortet.
Ist ein fehlendes Compliance-Management-System ein Deal-Breaker?
Nein. Viele mittelständische Unternehmen arbeiten ohne formales System rechtstreu. Fehlt es, muss die Prüfung genauer hinsehen, und der Aufbau angemessener Strukturen gehört in den Integrationsplan.
Haftet der Käufer für Bußgelder aus der Zeit vor dem Kauf?
Beim Share Deal haftet die erworbene Gesellschaft weiter, der Käufer trägt das Risiko also wirtschaftlich. Ohne Garantie oder Freistellung im Kaufvertrag kann er sich beim Verkäufer in der Regel nicht schadlos halten.
Sie prüfen gerade ein Zielunternehmen?
Wir stellen Ihnen unsere Red-Flag-Liste für inhabergeführte Unternehmen zur Verfügung und besprechen in einem unverbindlichen Gespräch, welcher Prüfumfang für Ihre Transaktion angemessen ist.
Schreiben Sie uns mail@gxglegal.com oder füllen Sie unser Kontaktformular aus.